
SOC é uma das portas de entrada mais citadas para quem migra para cibersegurança. Mas a maioria dos conteúdos por aí fala do trabalho do analista SOC de forma genérica, tipo “monitora ameaças e protege a empresa”. Isso não ajuda ninguém a decidir nada.
Este artigo mostra a rotina real de um analista SOC, sem romantizar nem exagerar no drama. Se você vem de QA e está considerando SOC como próximo passo, aqui você entende se faz sentido antes de investir meses de estudo.
Neste artigo
O que é um SOC e o que o analista SOC faz de fato
SOC significa Security Operations Center, o centro de operações de segurança de uma empresa. É o time responsável por monitorar, detectar e responder a atividades suspeitas na infraestrutura de TI, em tempo real ou quase real.
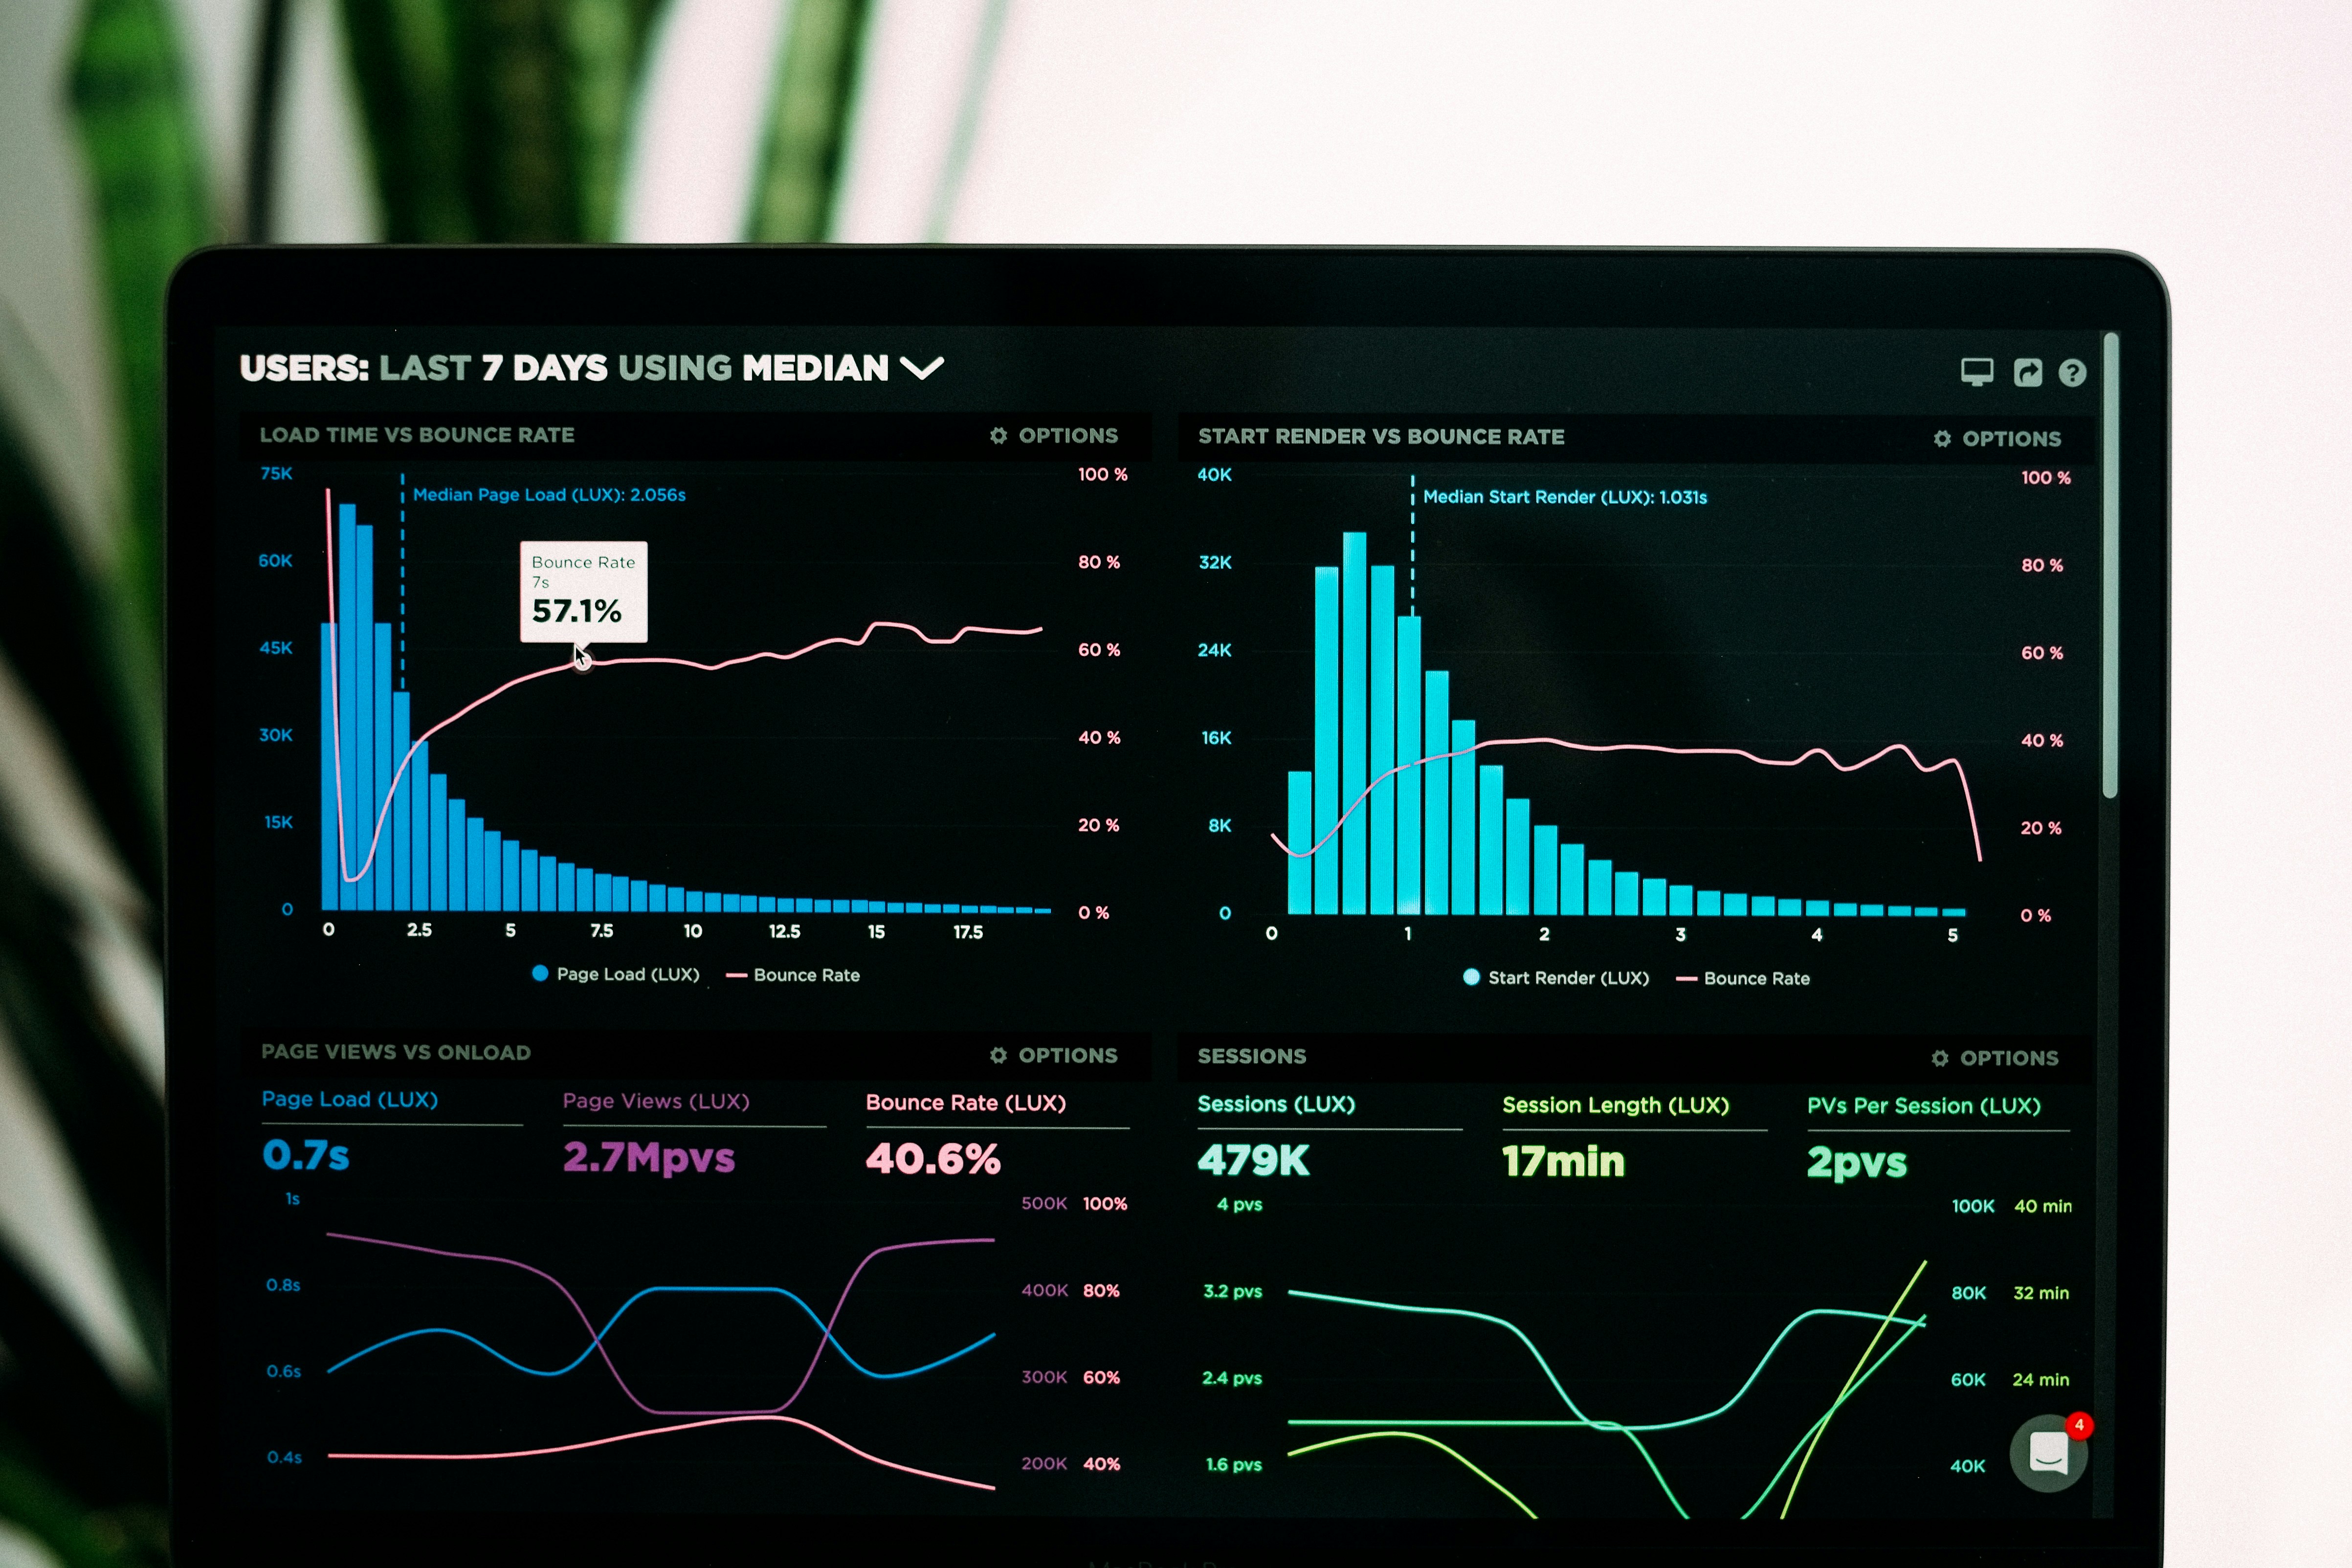
O analista SOC trabalha, basicamente, olhando alertas gerados por ferramentas de segurança (SIEM, EDR, firewalls, entre outras) e decidindo o que é ameaça real e o que é falso positivo. Quando identifica algo real, ele escala, documenta e, dependendo do nível, participa da resposta ao incidente.
É uma função de triagem e investigação. Não é a função que “impede o ataque com um clique dramático”, como às vezes aparece em filme. É trabalho de investigação sistemática, parecido com o que você já faz em QA quando investiga a causa raiz de um bug.
A rotina real de um analista SOC (turnos, alertas, tickets)
A rotina de um analista SOC júnior costuma envolver:
- Acompanhar uma fila de alertas gerados automaticamente por ferramentas de monitoramento.
- Analisar cada alerta para decidir se é falso positivo ou incidente real, seguindo playbooks e procedimentos definidos.
- Documentar cada análise em forma de ticket, com evidências e conclusão.
- Escalar casos mais complexos para analistas sênior (SOC nível 2 ou 3) ou para o time de resposta a incidentes.
- Participar de passagens de plantão (shift handover), já que muitos SOCs operam em regime de plantão 24 horas, em turnos.
Um ponto que pega muita gente de surpresa: boa parte do trabalho de um analista SOC é repetitivo e volumoso. A maioria dos alertas é falso positivo. O diferencial do bom analista SOC está em não perder atenção mesmo depois de analisar o alerta número 40 do dia.
Turnos noturnos ou de fim de semana são comuns em muitas estruturas de SOC, especialmente em empresas que operam plantão 24×7. Isso é algo para considerar antes de entrar na função, principalmente se você já tem rotina consolidada em outra escala.
Habilidades técnicas e comportamentais que pesam mais
No lado técnico, o que costuma ser exigido de um analista SOC em vaga júnior:
- Noções de redes (protocolos, portas, tráfego normal x tráfego suspeito).
- Familiaridade com sistemas operacionais, principalmente Windows e Linux, incluindo logs de cada um.
- Conceitos de segurança da informação (o que já cobrimos ao falar sobre se o CompTIA Security+ vale a pena).
- Contato inicial com ferramentas de SIEM (algumas empresas ensinam a ferramenta específica internamente, outras esperam familiaridade prévia).
Como é a entrada júnior: o que esperam de um analista SOC
Vaga de SOC nível 1 (às vezes chamada de Tier 1) costuma ser a porta de entrada mais comum para quem está migrando de área. As exigências variam por empresa, mas o padrão geral inclui:
- Conhecimento básico de redes e sistemas operacionais, comprovado por certificação de entrada, curso ou prática em labs.
- Alguma exposição prévia a conceitos de segurança, mesmo que autodidata.
- Inglês para leitura técnica, já que grande parte da documentação e alertas de ferramenta vêm em inglês.
- Disponibilidade para escala de turnos, quando aplicável na empresa.
Empresas de maior porte, com SOC estruturado internamente ou terceirizado (MSSP), costumam ter processo de treinamento interno para o nível 1. Isso reduz a barreira de entrada, mas aumenta a concorrência pela vaga de analista SOC, já que atrai muita gente em transição.
Um jeito de se destacar: chegar na entrevista com prática documentada em TryHackMe (principalmente as trilhas de SOC e Blue Team) e com vocabulário fluente em conceitos de segurança. Veja também TryHackMe ou Hack The Box: qual escolher para montar essa prática.
O comportamento que realmente separa quem se destaca como analista SOC
- Atenção a detalhe, a mesma que você já treinou em QA analisando casos de teste e reportando bugs.
- Disciplina para seguir processo, já que SOC trabalha muito com playbooks e procedimentos padronizados.
- Comunicação clara na documentação, porque um ticket mal escrito atrasa toda a cadeia de resposta.
- Calma sob pressão, para os momentos em que um alerta realmente é um incidente sério.
Se você já é bom em QA por causa dessas mesmas características, você já carrega uma vantagem real para se tornar analista SOC. Isso vale mais do que qualquer curso, na hora da entrevista.
Vale a pena começar por SOC vindo de QA?
Para boa parte de quem migra de QA, virar analista SOC é um caminho de entrada mais acessível do que pentest, por exemplo. O motivo é simples: SOC valoriza atenção a detalhe, raciocínio investigativo e disciplina de processo, exatamente as competências que QA já desenvolve no dia a dia. Veja também o guia de mudança de carreira de QA para cibersegurança para o panorama completo.
O ponto de atenção é a rotina. Se você não se vê confortável com plantão, alto volume de alertas repetitivos e trabalho estruturado em torno de playbook, vale considerar outras portas de entrada, como GRC — veja as opções completas em para onde migrar depois de QA.
SOC também costuma funcionar bem como trampolim. Depois de alguns anos de experiência ali, é comum um analista SOC migrar para funções mais especializadas, como resposta a incidentes, threat hunting ou até pentest, já com bagagem prática consolidada.
Perguntas frequentes sobre o analista SOC
Preciso de certificação para virar analista SOC júnior? Não é obrigatório, mas ajuda bastante. Uma certificação de entrada como o Security+ mostra domínio dos fundamentos e passa por filtros automáticos de currículo com mais facilidade.
Analista SOC trabalha em home office? Depende da empresa. Muitos SOCs operam de forma híbrida ou presencial por questões de segurança e sigilo, mas modelos remotos também existem, principalmente em empresas de tecnologia menores.
Quanto tempo leva para sair de SOC júnior para um nível mais sênior? Varia bastante, mas é comum levar de um a três anos de experiência prática consistente antes de migrar para funções como resposta a incidentes ou threat hunting.
Seu próximo passo
Se depois de ler isso você ainda enxerga sentido em se tornar analista SOC, o próximo passo é prático: comece as trilhas de Blue Team e SOC no TryHackMe esta semana e monte um registro simples do que você aprendeu em cada uma.
Isso já é o começo do seu portfólio para a primeira entrevista. Para entender melhor o que o SOC monitora e como ele se estrutura, veja também a definição oficial de SOC pela CrowdStrike.
Aviso: este artigo reflete a experiencia pratica e o estudo pessoal do autor sobre o tema. Nao substitui consultoria profissional especializada (juridica, financeira ou de seguranca) para decisoes especificas do seu caso.
Sobre o autor: Sou Gustavo Pereira, profissional de QA com experiência real em automação de testes, testes de API e homologação em empresas de tecnologia. Escrevo o Ponto de Break para documentar o que aprendo de verdade no dia a dia e nos estudos — incluindo as áreas de Cloud, DevOps e Cibersegurança, que ainda estou construindo base sólida, sem ser certificado ou atuar profissionalmente nelas. Quando o assunto exige uma opinião de especialista certificado (jurídica, financeira ou de segurança), este texto é ponto de partida para pesquisa, não substituto para consultoria profissional.
[…] Esse tipo de conhecimento, aliás, é justamente o que profissionais que atuam ou querem atuar como Analista SOC acompanham no dia a […]
[…] Analista SOC: o que faz e como começar […]
[…] caminhos de aprendizagem (learning paths) também ajudam muito. Existem trilhas específicas para SOC, para pentest, para fundamentos de segurança. Isso dá uma estrutura clara pra quem não sabe por […]
[…] mencionei de passagem é justamente o universo de quem trabalha como analista SOC — vale entender o que faz esse profissional no dia a dia se a ideia de atuar nessa frente te interessa além da análise de malware em […]
[…] espaço. A Security+ costuma ser mais citada em vagas de analista de segurança generalista e de SOC, enquanto o CEH aparece com mais frequência em descrições de vaga voltadas a teste de intrusão […]
[…] que ela não te forma pentester, nem analista SOC especializado. Ela dá vocabulário e visão de conjunto. É uma certificação para provar que […]