
Neste artigo
Você provavelmente já tem hardware suficiente para montar um home lab de cibersegurança barato hoje à noite, sem gastar um centavo além da energia elétrica. Qualquer notebook ou desktop dos últimos seis ou sete anos, com 8 GB de RAM e algum espaço livre em disco, já roda VirtualBox com uma máquina atacante e uma ou duas máquinas vulneráveis ao mesmo tempo — o suficiente para praticar boa parte do que ensino no guia de laboratório de cibersegurança gratuito. Só vale a pena gastar dinheiro se você quiser um ambiente dedicado, ligado o tempo todo, sem depender do seu notebook de uso diário — e mesmo nesse caso, dá para montar tudo por bem menos do que a maioria dos guias em inglês sugere. Neste artigo eu separo exatamente o que vale investir, o que é desperdício, e o passo a passo de rede e software para não expor sua casa a risco nenhum no processo.
O hardware que você realmente precisa (e o que é desperdício de dinheiro)
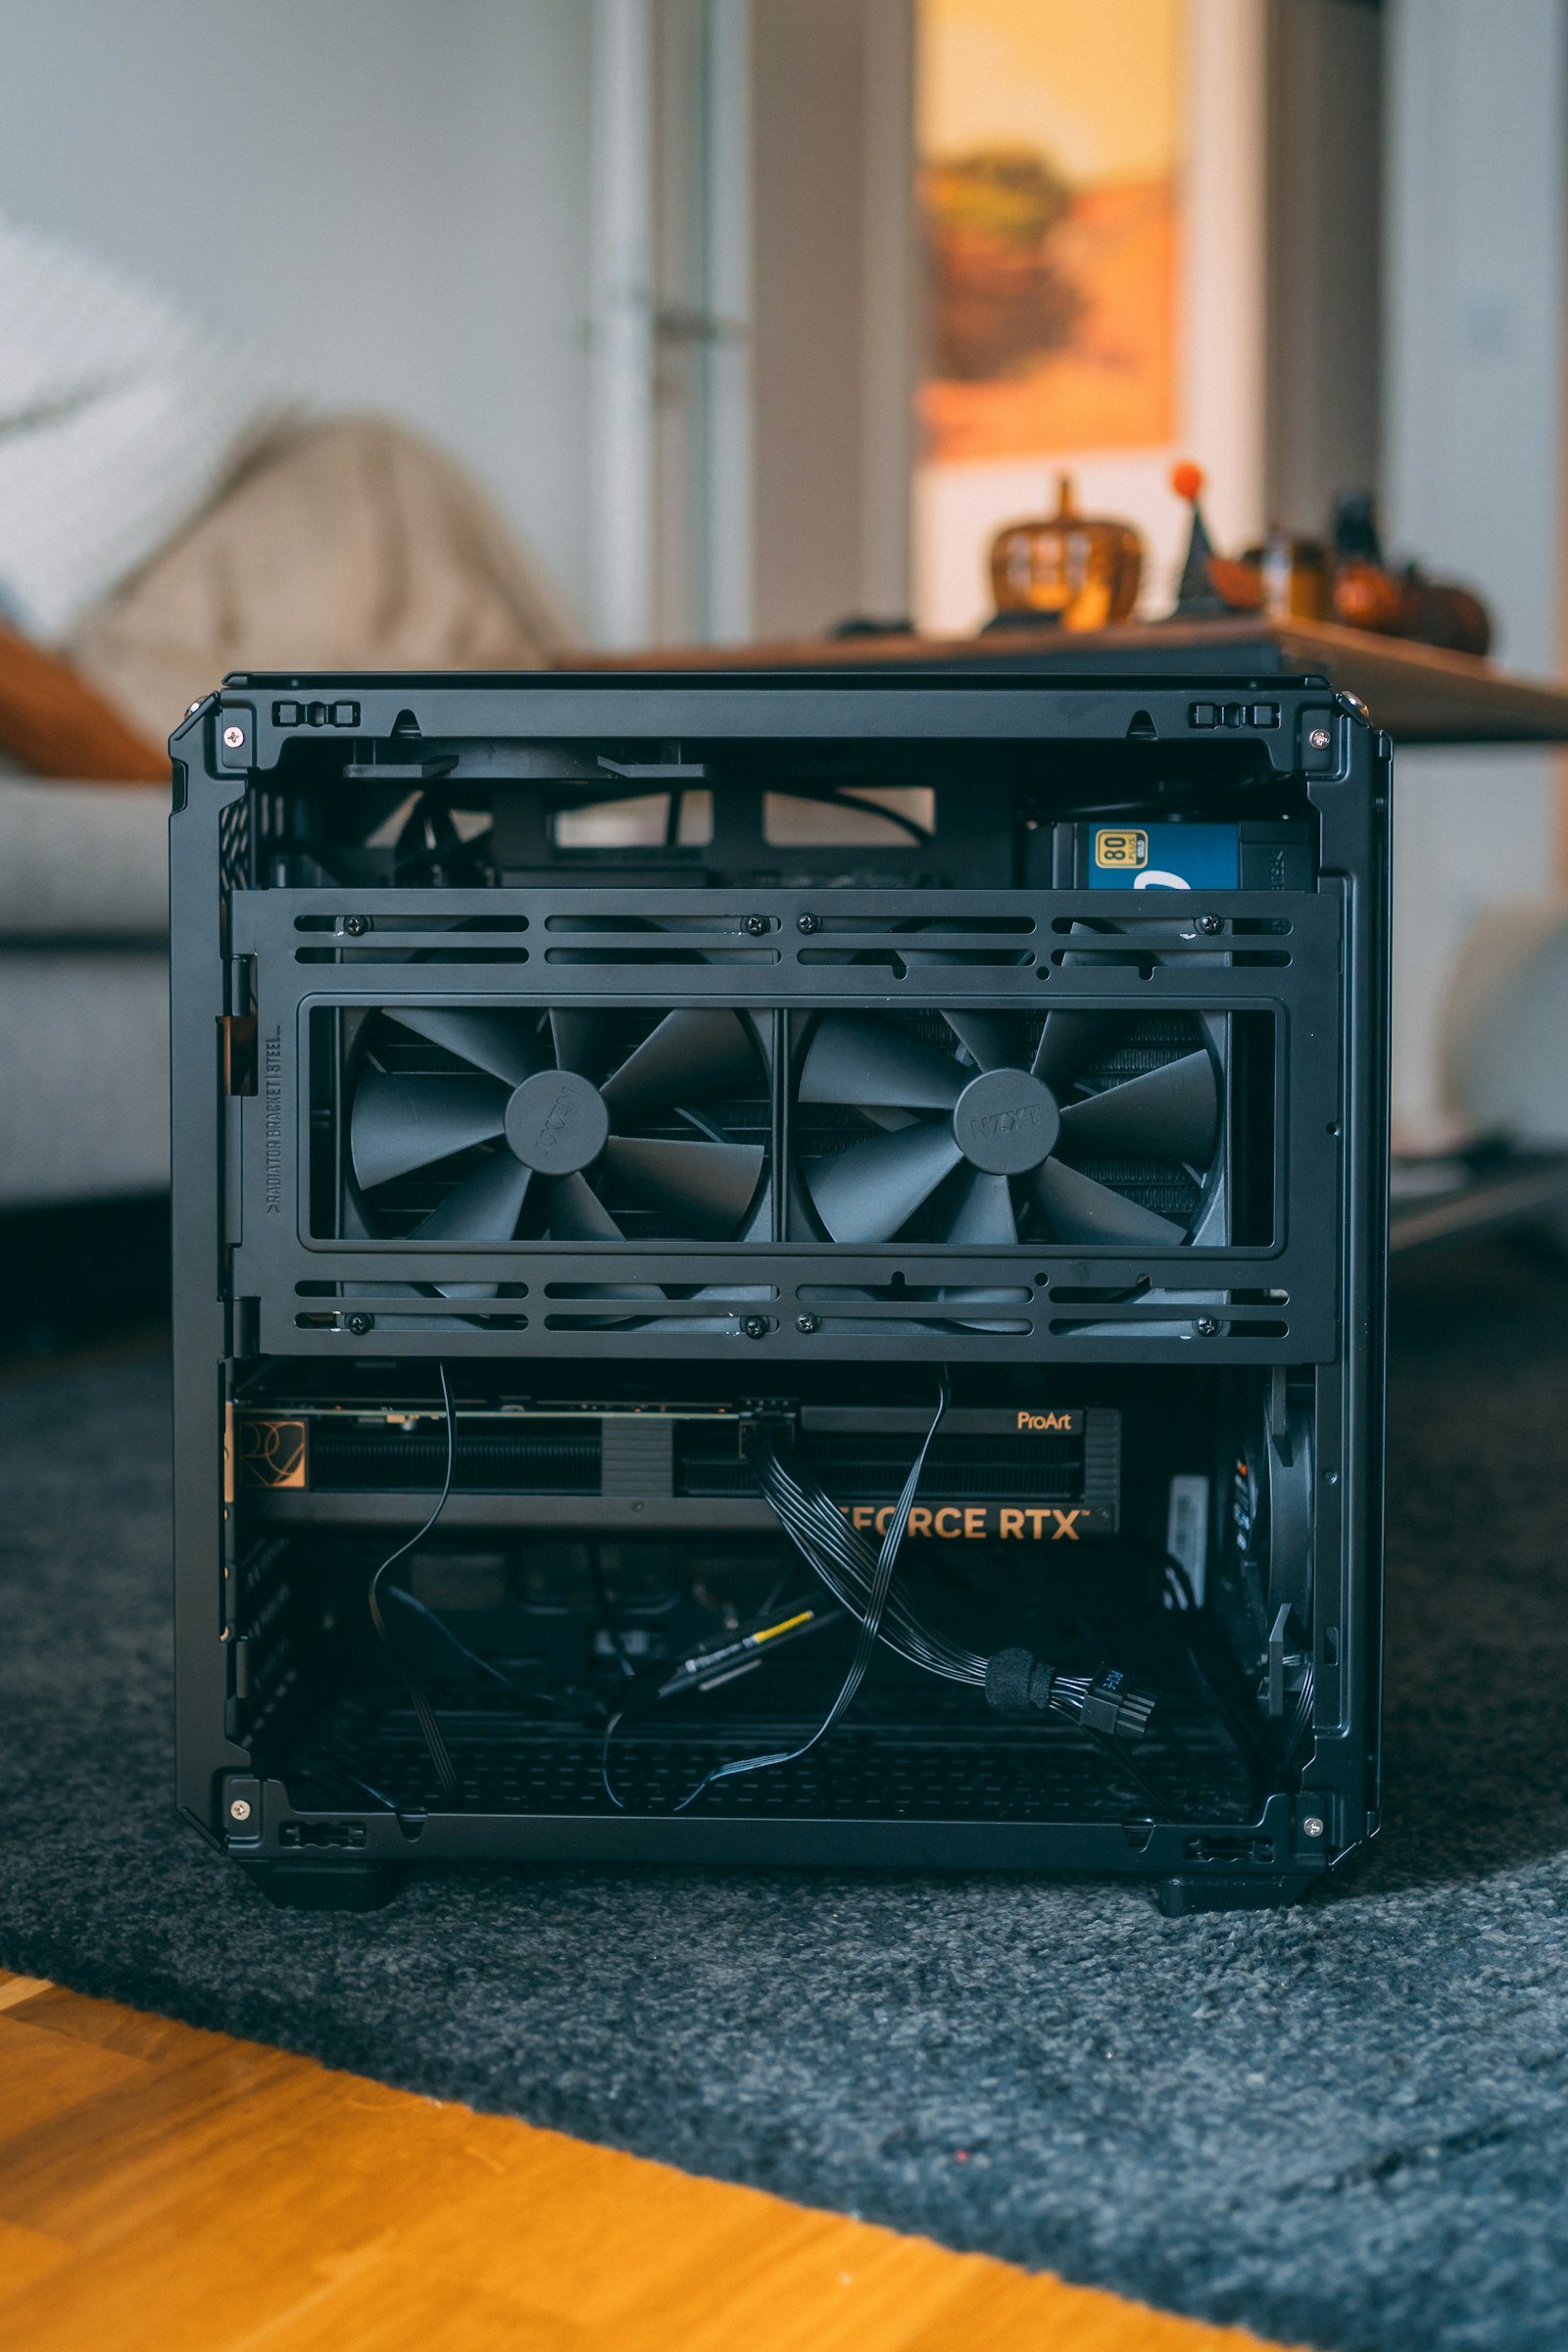
A primeira coisa que preciso deixar clara é que você não precisa de placa de vídeo, processador de última geração nem de um servidor de rack empoeirado guardado na garagem de alguém. Máquinas virtuais de laboratório de segurança consomem CPU e RAM, não poder gráfico — a única exceção seria se você fosse treinar quebra de senha por força bruta usando GPU, o que é um uso bem específico e avançado, não o ponto de partida de ninguém. O que realmente importa é RAM: com 8 GB você consegue rodar uma VM atacante leve (Kali Linux em modo texto ou com interface reduzida) e uma vítima por vez; com 16 GB você já roda duas ou três VMs simultâneas sem travar, o que é confortável para máquinas que encadeiam vários serviços vulneráveis. Se seu notebook atual tem menos que isso, vale mais a pena colocar um pente de RAM adicional nele do que comprar uma máquina nova. Quando eu recomendo hardware dedicado, minha escolha sempre recai sobre desktops corporativos usados — Dell OptiPlex, Lenovo ThinkCentre ou HP EliteDesk de geração de processador Intel i5 de sétima ou oitava geração em diante aparecem no mercado de usados por uma fração do preço de qualquer mini PC novo, e são praticamente descartados em lote por empresas que renovam parque de máquinas. Eles vêm sem placa de vídeo dedicada, o que para esse uso é irrelevante, e como rodam Windows corporativo genérico o dia inteiro, aguentam tranquilamente ficar ligados 24 horas rodando VMs por baixo de um hypervisor. Evite gastar em SSD NVMe topo de linha ou fonte de alta potência: um SSD SATA comum já acelera bastante o boot das VMs comparado a HD mecânico, e o consumo de energia de qualquer um desses desktops usados é baixo o suficiente para não pesar na conta de luz — é esse tipo de máquina que forma a base mais em conta de um home lab de cibersegurança barato.
Software de virtualização: VirtualBox, VMware ou Proxmox
Para quem está começando no próprio notebook, o VirtualBox é a escolha certa: é gratuito, roda em Windows, Linux e Mac, e tem uma curva de aprendizado curta o bastante para você ter a primeira VM rodando em menos de meia hora. O VMware Workstation Player é gratuito para uso pessoal e entrega um desempenho um pouco melhor em máquinas Windows, principalmente na virtualização aninhada e no suporte a hardware mais recente, mas a diferença raramente compensa trocar de ferramenta se você já está confortável no VirtualBox. A conversa muda quando você parte para hardware dedicado: nesse cenário, instalar o Proxmox VE diretamente no desktop usado, sem sistema operacional por baixo, transforma a máquina num hypervisor bare-metal de verdade — você acessa tudo por uma interface web de qualquer outro computador da casa, sobe e derruba VMs em segundos, e ganha recursos como snapshots e templates que fazem muita diferença quando você quer voltar uma máquina vulnerável ao estado original depois de explorá-la. Minha recomendação prática é começar simples: VirtualBox no seu computador atual nas primeiras semanas, e só migrar para Proxmox num desktop dedicado quando sentir que está esbarrando nos limites de RAM ou quer manter o lab ligado sem ocupar a máquina do dia a dia — o importante é que, com qualquer uma das duas, você já tem um home lab de cibersegurança barato funcionando sem pagar nenhuma licença.
Configurando a rede para o tráfego de ataque não vazar pra fora
Esse é o passo que a maioria dos tutoriais por aí pula, e é justamente o mais importante do ponto de vista de segurança. Por padrão, o VirtualBox conecta as VMs em modo NAT, o que já impede boa parte do tráfego de entrar sem ser solicitado, mas não é isso que eu quero para um lab de ataque: eu quero que a máquina atacante e as máquinas vítimas conversem só entre si, sem nenhum caminho de volta para a rede Wi-Fi de casa. A forma de garantir isso é criar uma rede do tipo “somente-anfitrião” (Host-Only Adapter, no VirtualBox) ou uma rede interna (Internal Network), e colocar todas as VMs do laboratório nela, removendo qualquer adaptador em modo bridged. Numa rede host-only, as máquinas enxergam umas às outras e o seu computador físico, mas nada mais na sua rede doméstica enxerga ou é enxergado por elas — o roteador, a smart TV e o notebook da sua família ficam completamente fora do alcance do que você está testando. Isso não é só boa prática, é também o que te mantém dentro da lei: pratique só nos alvos que você mesmo colocou nesse laboratório isolado, porque usar as mesmas técnicas contra qualquer equipamento real da sua rede, do seu prédio ou de terceiros sem autorização por escrito é crime no Brasil pela Lei 12.737/2012, mesmo sendo sua própria casa.
O que instalar depois que o home lab de cibersegurança barato estiver de pé
Com o hardware pronto, o software instalado e a rede isolada configurada, a máquina atacante que eu recomendo é o Kali Linux — distribuição gratuita mantida pela Offensive Security, já vem com Nmap, Metasploit, Burp Suite Community e dezenas de outras ferramentas pré-instaladas, então você baixa a imagem OVA pronta do site oficial e importa direto no VirtualBox sem precisar instalar nada manualmente. O Parrot OS é uma alternativa igualmente gratuita e mais leve em recursos, boa escolha se sua máquina estiver no limite de RAM. Para as máquinas vítimas, não reinvente a roda: o Metasploitable, o DVWA e as VMs do VulnHub que já detalhei no guia de laboratório de cibersegurança gratuito rodam perfeitamente dentro dessa mesma rede host-only, e é exatamente para isso que elas foram feitas. Baixe uma ou duas para começar, importe no VirtualBox junto com o Kali, e você já tem um home lab de cibersegurança barato completo e funcional na mesma tarde.
Com o lab de pé, o próximo passo natural é dar estrutura à prática — o curso gratuito de pentest para iniciantes ajuda a organizar por onde começar. E se bater a dúvida entre montar tudo em casa ou usar uma plataforma pronta, vale comparar TryHackMe ou Hack The Box como complemento ao seu próprio ambiente.
Quanto isso custa de verdade
É aqui que um home lab de cibersegurança barato prova o próprio nome. Fazendo as contas com sinceridade: se você já tem um notebook ou desktop com 8 GB de RAM ou mais, o custo desse projeto é zero — todo o software citado aqui, do VirtualBox ao Kali Linux, ao Proxmox e às máquinas vulneráveis, é gratuito. Se você optar pelo caminho do hardware dedicado, um desktop corporativo usado com especificações decentes custa entre 400 e 800 reais dependendo da região e do estado de conservação, o que já é bem mais barato do que qualquer mini PC novo com especificação parecida. O único custo recorrente de verdade é elétrico, e mesmo assim é baixo: esses desktops corporativos costumam ter fontes de 65 a 90 watts, então deixar um rodando o mês inteiro pesa pouco na conta de luz perto do que qualquer geladeira ou ar-condicionado consome. Não existe assinatura mensal, não existe licença para renovar, e é exatamente por isso que chamo isso de home lab de cibersegurança barato — uma vez montado, o único gasto contínuo é o seu tempo de prática.
Erros comuns de quem está montando o primeiro home lab de cibersegurança barato
O erro mais comum que vejo é comprar hardware antes de saber o que vai fazer com o laboratório — gente que gasta em mini PC caro sem nunca ter rodado uma VM sequer, quando dava pra começar de graça no próprio notebook e só migrar depois de bater no limite de RAM. O segundo erro é esquecer de tirar um snapshot da VM logo depois de instalá-la e configurá-la: sem um snapshot limpo, toda vez que você “quebra” uma máquina vulnerável de propósito — o que é o objetivo do exercício — você precisa reinstalar tudo do zero, e isso mata a motivação de qualquer iniciante em poucos dias. Tire o snapshot assim que a VM estiver pronta, antes do primeiro ataque, e volte a ele sempre que quiser recomeçar. O terceiro erro, mais sério, é deixar a interface de rede em modo bridged por comodidade — geralmente porque assim fica mais fácil transferir arquivos entre a VM e o computador físico — sem lembrar de trocar de volta para host-only antes da próxima sessão de prática, o que expõe o restante da rede doméstica sem necessidade. Configure o compartilhamento de arquivos pelas pastas compartilhadas do próprio VirtualBox em vez de mexer no modo de rede, e esse problema nem chega a existir. Por fim, tem quem desista cedo demais por achar que o lab “não tá dando resultado”, quando na real só precisava de mais tempo de terminal — a curva de aprendizado desse tipo de prática é lenta no início e acelera bastante depois das primeiras duas ou três semanas, então não julgue o valor do seu home lab de cibersegurança barato pelas primeiras horas de uso — dê pelo menos duas ou três semanas de prática consistente antes de tirar qualquer conclusão sobre o quanto esse investimento de tempo valeu a pena.
Perguntas frequentes
Um home lab de cibersegurança barato realmente funciona bem?
Sim, desde que o hardware tenha pelo menos 8 GB de RAM. A diferença de desempenho entre um desktop usado de 400 reais e uma máquina nova de última geração é irrelevante para rodar VMs de laboratório — o que trava um lab não é a potência do hardware, e sim RAM insuficiente ou rede mal configurada.
Preciso de placa de vídeo para rodar máquinas virtuais?
Não, para o uso descrito aqui. Máquinas de laboratório de cibersegurança dependem de CPU e RAM, não de poder gráfico. Placa de vídeo só importa em cenários bem específicos, como quebra de senha por força bruta usando GPU, que não é o ponto de partida de ninguém.
VirtualBox ou VMware, qual eu escolho para começar?
VirtualBox, se você está começando agora — é gratuito, multiplataforma e mais simples de configurar. O VMware Workstation Player também é gratuito para uso pessoal e tem um desempenho levemente melhor em Windows, mas a diferença não costuma justificar trocar de ferramenta logo de início.
É seguro deixar o home lab ligado na mesma rede Wi-Fi de casa?
É seguro se as VMs estiverem numa rede host-only ou interna, isoladas do restante da sua rede doméstica. O que não é seguro é deixar as máquinas vulneráveis num adaptador em modo bridged, exposto ao mesmo Wi-Fi que seu celular, sua smart TV e os outros dispositivos da casa usam.
Quanto tempo leva para montar tudo pela primeira vez?
Numa tarde é possível instalar o VirtualBox, configurar a rede host-only, importar o Kali Linux e subir uma máquina vulnerável do zero. A parte mais demorada costuma ser o download das imagens, não a configuração em si.
Ainda não sabe qual área de segurança seguir? Compare GRC, SOC ou pentest antes de decidir.
Aviso: este artigo reflete a experiencia pratica e o estudo pessoal do autor sobre o tema. Nao substitui consultoria profissional especializada (juridica, financeira ou de seguranca) para decisoes especificas do seu caso.
Sobre o autor: Sou Gustavo Pereira, profissional de QA com experiência real em automação de testes, testes de API e homologação em empresas de tecnologia. Escrevo o Ponto de Break para documentar o que aprendo de verdade no dia a dia e nos estudos — incluindo as áreas de Cloud, DevOps e Cibersegurança, que ainda estou construindo base sólida, sem ser certificado ou atuar profissionalmente nelas. Quando o assunto exige uma opinião de especialista certificado (jurídica, financeira ou de segurança), este texto é ponto de partida para pesquisa, não substituto para consultoria profissional.
[…] doméstica — o mesmo princípio de rede host-only que já expliquei no guia de como montar um home lab de cibersegurança barato se aplica aqui, só que com um cuidado […]
[…] Nessus Essentials quando quero um resultado rápido e bem apresentado num ambiente pequeno, como o meu próprio home lab de cibersegurança, e reservo o OpenVAS para quando preciso escanear uma faixa de rede maior sem esbarrar no limite de […]
[…] um home lab de cibersegurança barato em paralelo também compensa, porque a OSCP cobra muito mais do que memorizar comandos — ela […]